Hackeo a heladeras de supermercados en Francia: cuando la refrigeración se vuelve blanco del ciberataque
Un ataque informatico contra controladores de refrigeracion daneses manipulo temperaturas a distancia, arruino mercaderia y provoco incendios en unos 350 locales franceses. Especialistas consultados describen la vulnerabilidad y las medidas para evitarlo.
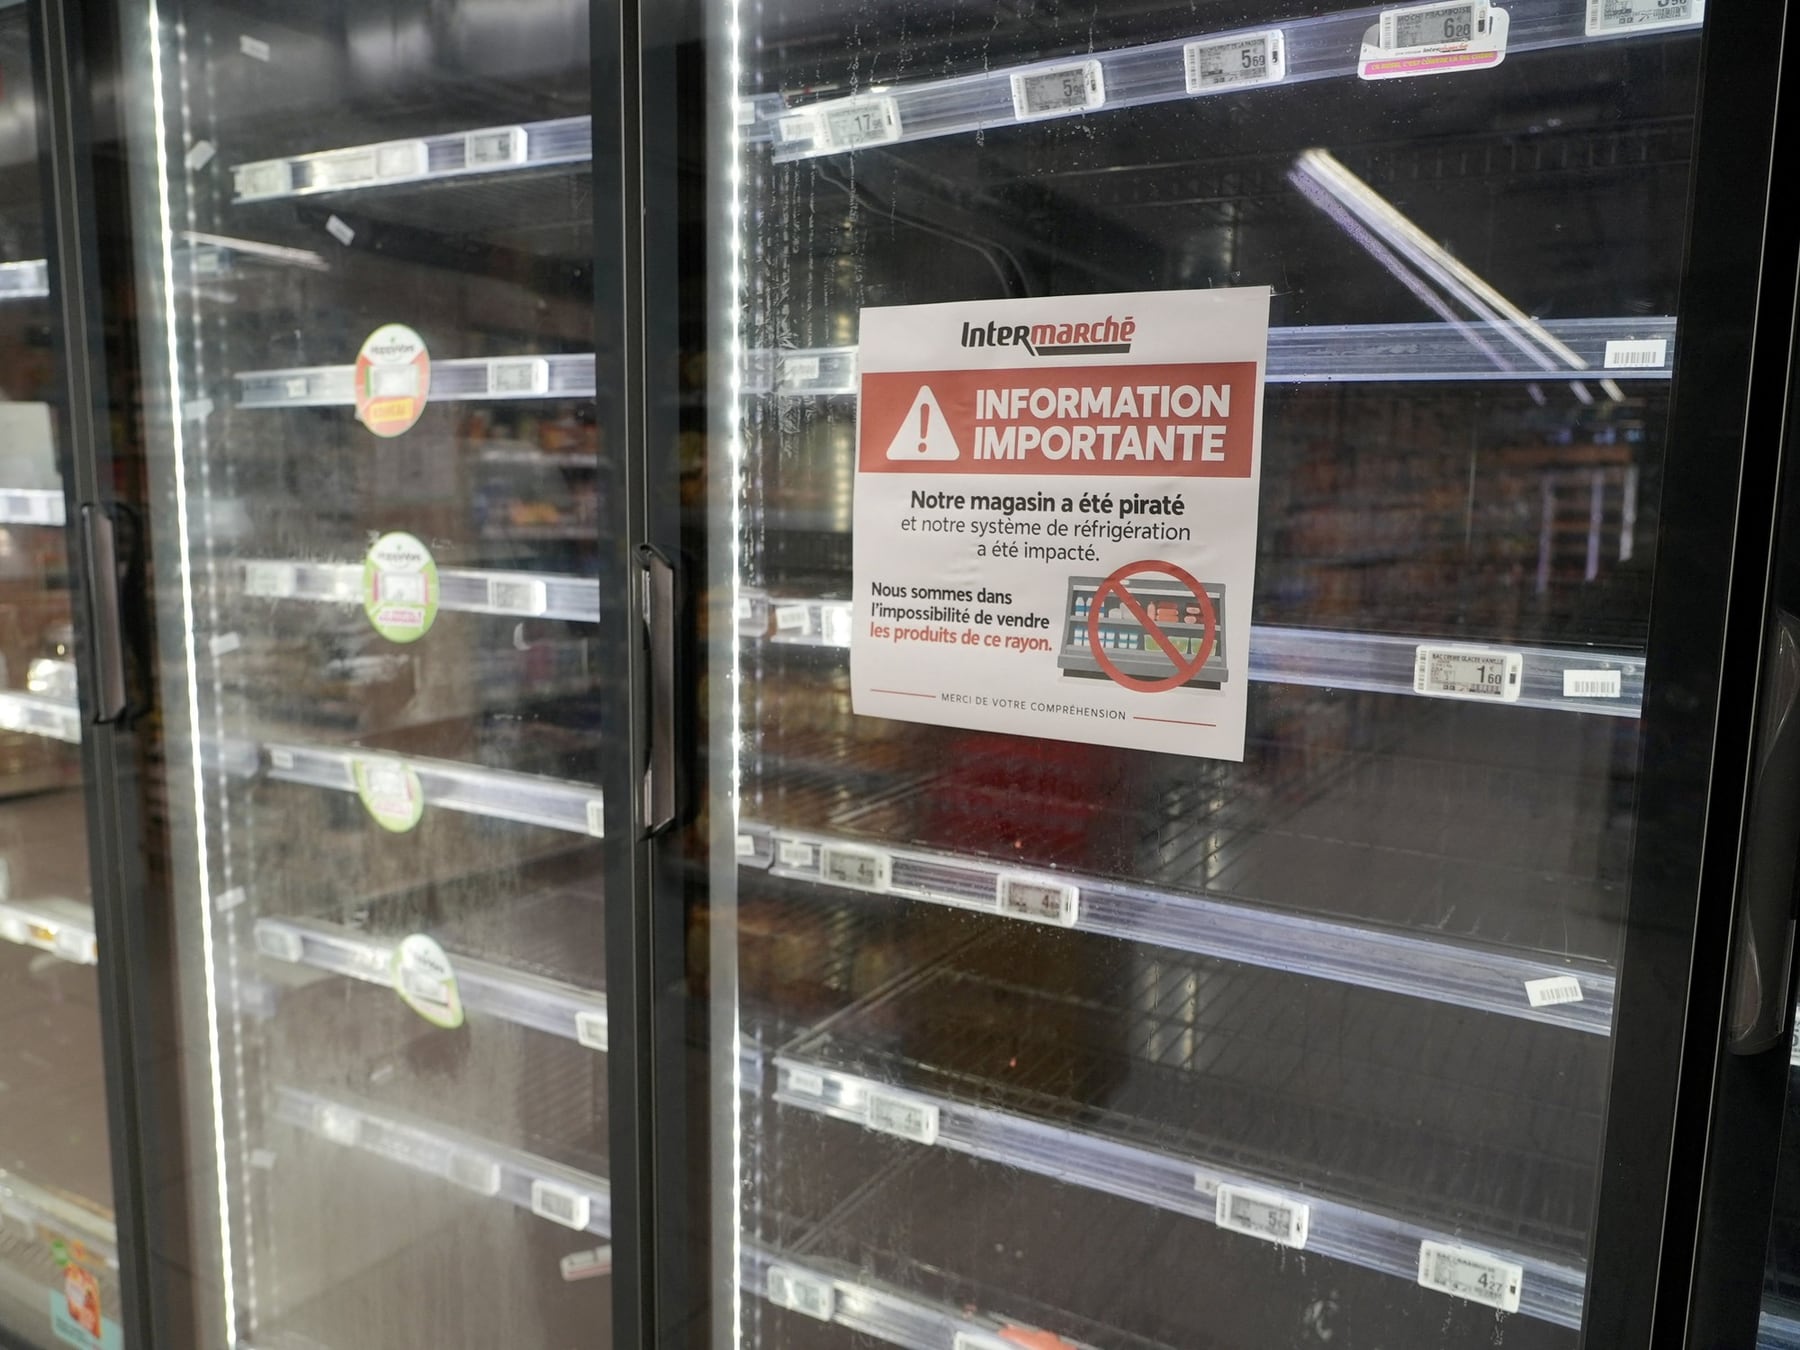
Al menos 350 supermercados de Francia sufrieron la intrusion de desconocidos en los sistemas electronicos que regulan sus heladeras y camaras frigorificas, con un saldo de mercaderia arruinada y al menos un incendio. La maniobra, detectada en las ultimas semanas, permitio a los atacantes modificar a distancia parametros como la temperatura, que en algunos casos se elevo hasta los 50 grados, y alterar los ciclos de descongelamiento.
El Ministerio del Interior frances confirmo que los sistemas comprometidos correspondian a controladores fabricados por la empresa danesa Danfoss, especializada en refrigeracion y automatizacion industrial, y que los equipos involucrados corrian versiones de firmware antiguas, en algunos casos ya sin soporte oficial. Segun registros de la herramienta de busqueda Shodan relevados tras el incidente, unas 4.500 interfaces de Danfoss eran visibles desde internet al momento del ataque, aunque no se determino cuantas presentaban fallas explotables.
Una puerta abierta en la red
Las heladeras y camaras de los supermercados modernos funcionan con pequenas computadoras que permiten supervisar temperatura, compresores y ciclos desde una consola central. Esa capacidad de gestion remota, pensada para detectar fallas sin enviar tecnicos a cada sucursal, fue la via de ingreso en este caso.
El especialista en ciberinteligencia Braian Arroyo aclaro que la mera exposicion de un dispositivo en internet no implica su control automatico. El analista detallo que 'Shodan puede mostrarnos donde esta esa puerta digital, pero eso no significa que tengamos la llave para abrirla'. Para avanzar, un atacante necesita explotar una vulnerabilidad concreta, valerse de credenciales filtradas o apoyarse en una configuracion insegura. 'En ocasiones, esos problemas permiten acceder incluso sin conocer la contrasena', agrego.
La falla sospechada y las actualizaciones
Una de las lineas de investigacion apunta a los controladores del modelo Danfoss AK-SM 800A. El equipo Team82 de la firma Claroty documento en su momento vulnerabilidades en ese equipo que permitian eludir la autenticacion y ejecutar instrucciones en forma remota. Danfoss publico actualizaciones para corregirlas, aunque las autoridades francesas no confirmaron aun que esas fallas especificas hayan sido el vector utilizado en el ataque.
Con el control del sistema, los atacantes pudieron modificar la temperatura, alterar los ciclos de descongelamiento y desactivar alarmas. El incremento progresivo del calor arruino mercaderia fresca y congelada, y en al menos un establecimiento provoco un incendio, segun el reporte oficial. La causa se investiga como intrusion informatica y sabotaje, en etapa de analisis pericial sobre los equipos secuestrados. Resta establecer la cantidad definitiva de locales afectados, el origen de los atacantes y si la actualizacion de firmware pendiente hubiera alcanzado para evitar el incidente.
- Hackeo contra controladores de refrigeracion Danfoss en 350 supermercados franceses.
- Temperaturas elevadas hasta 50 grados y mercaderia perdida; hubo al menos un incendio.
- Al menos 4.500 interfaces de la firma danesa estaban expuestas en internet segun Shodan.
- Vulnerabilidades documentadas en el modelo AK-SM 800A, con parches ya publicados por el fabricante.
- La investigacion apunta a intrusion informatica y sabotaje y aun no determino el origen del ataque.